KI beschleunigt Angriffe und Verteidigung. Entscheidend bleibt, wer die Prozesse versteht und verantwortet.
Unsere DevOps-Ingenieure bringen das Fachwissen mit. Die neue Taktung verlangt zusätzlich Automatisierung mit KI-Komponenten. E-Fork verbindet Sicherheitsmeldungen, Softwareinventare und kontrollierte Auslieferung zu einem durchgängigen Prozess.
Fachwissen braucht Geschwindigkeit
KI unterstützt die Recherche nach Schwachstellen und die Entwicklung von Angriffen. Das britische National Cyber Security Centre erwartet bis 2027 wirksamere und effizientere Cyberoperationen durch KI. Auch auf der Verteidigungsseite hilft KI, Meldungen auszuwerten und Zusammenhänge schneller sichtbar zu machen. Entscheidungen brauchen weiterhin fachliche Prüfung.
Unsere DevOps-Ingenieure wissen, wie Systeme abgesichert, Änderungen bewertet und Updates zuverlässig eingespielt werden. Doch zwischen einer neuen Meldung und einer wirksamen Maßnahme liegen viele Arbeitsschritte. Diese Kette muss auch dann funktionieren, wenn mehrere kritische Meldungen gleichzeitig eintreffen.
E-Fork automatisiert deshalb wiederkehrende Prüfungen und setzt KI für die Einordnung und Vorbereitung von Maßnahmen ein. Unsere Ingenieure übernehmen die technische Bewertung, die Freigaben und die Verantwortung. Dieses Zusammenspiel gehört bei E-Fork zum Arbeitsalltag. Nur so lässt sich die heutige Taktung bewältigen.
Viele Meldungen sind noch keine Priorität
Zero Day Clock weist für die ersten zehn Monate 2026 insgesamt 89.848 veröffentlichte CVE-Datensätze und 1.184 erstmals in Ausnutzungskatalogen gelistete Schwachstellen aus. Die Zahlen beschreiben unterschiedliche Vorgänge. Aus ihnen lässt sich weder eine Ausnutzungsquote noch die Wirkung von KI berechnen.
Die September-Auswertung zeigt, wie stark die Priorisierungsregel den Blick verändert: Von 131 neu angegriffenen CVEs waren 24 Prozent bereits über CISA KEV erfasst, 50 Prozent über CVSS ab 9 und 79 Prozent über einen beliebigen KEV-Katalog oder EPSS ab 3 Prozent.
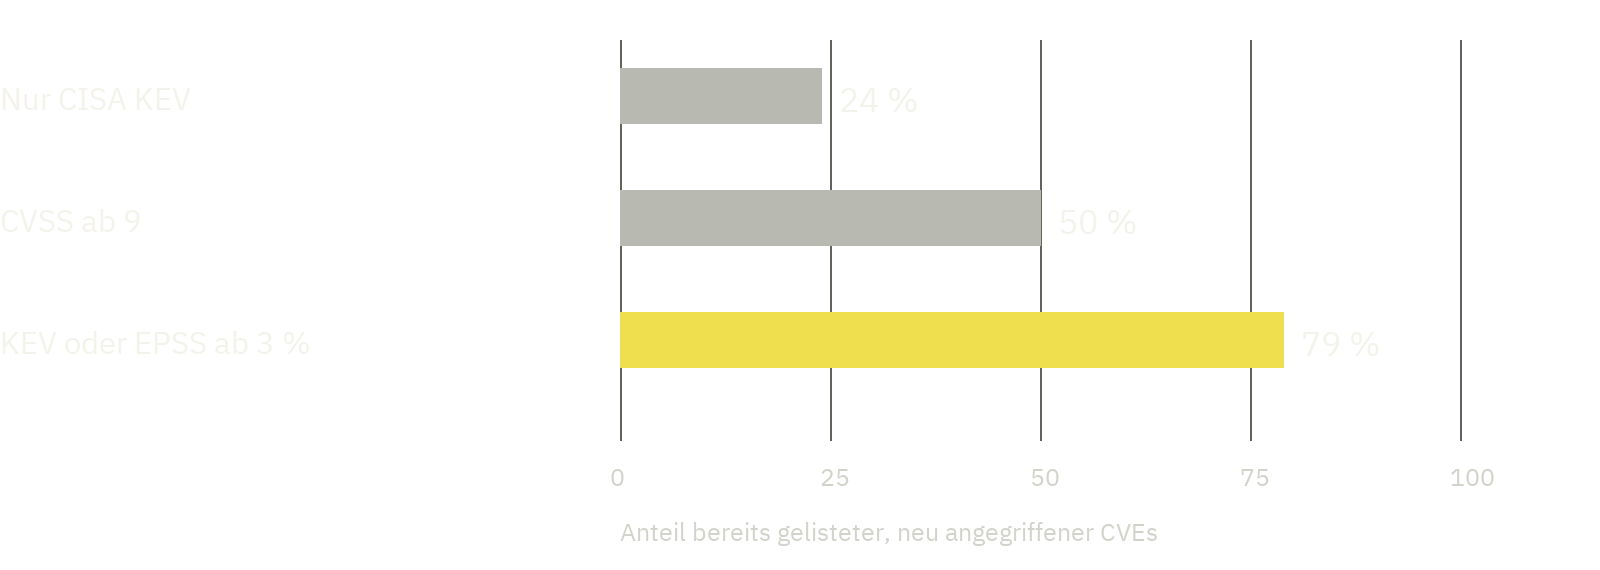
Öffentliche Beobachtung: September 2026, n = 131; abgerufen am 02.11.2026. Rückblickende Sensor-Auswertung von Zero Day Clock, unter anderem auf Basis von Shadowserver, CrowdSec und FIRST. Gerundete Werte. Beobachtet wurden Angriffsversuche, keine erfolgreichen Einbrüche. Die Auswahl ist nicht repräsentativ für jede Infrastruktur und misst keinen E-Fork-Schutzgewinn.
Erst verstehen, dann betreiben
KI-gestütztes und sogenanntes Vibe Coding erleichtert es auch Menschen ohne tiefe Entwicklungserfahrung, Software zu bauen. Dabei können unnötige Bibliotheken und unklare Abhängigkeiten in Anwendungen gelangen. Ein funktionierendes Ergebnis erklärt noch nicht, welche Komponenten im Hintergrund mitlaufen.
Bei übernommener Software analysiert E-Fork deshalb Quellcode, direkte und transitive Abhängigkeiten, Datenflüsse, Berechtigungen und Laufzeitverhalten. Wir entfernen unnötige Komponenten und klären offene Fragen nachvollziehbar. Unser Maßstab ist vollständiges technisches Verständnis der betreuten Anwendung. Wir dokumentieren verbleibende Unsicherheiten und lösen sie vor einer belastbaren Betriebsentscheidung auf.
Eine Software Bill of Materials, kurz SBOM, erfasst die Komponenten eines Builds. Das Laufzeitinventar ergänzt, was tatsächlich ausgerollt ist. Erst der Abgleich macht aus einer allgemeinen Sicherheitsmeldung eine konkrete Frage: Betrifft das diese Anwendung, in dieser Version, in diesem Betrieb?
Eine kurze Nachricht vor dem Wochenende
Ein Kunde meldet sich wegen einer PHP-to-Shell-Lücke. Die Frage lautet sinngemäß: „Wie geht ihr mit der PHP-Lücke um?“ Unsere Antwort: „Für eure Systeme haben wir das bereits erledigt. Die betreffende Lücke ist dort geschlossen.“ Zurück kommt: „Nichts anderes hätten wir von euch erwartet. Dankeschön und schönes Wochenende.“Diese Ruhe ist das Ziel: Kunden sollen nicht selbst jeden Sicherheitshinweis verfolgen und dessen technische Bedeutung entschlüsseln müssen. Unsere Prozesse sorgen dafür, dass dieses Prinzip im Betrieb funktioniert.
So schließt E-Fork die Kette
Wir beschreiben unsere AWS-Infrastruktur als Infrastructure as Code mit AWS CDK und versionieren sie in Repositories. Dadurch sind Änderungen überprüfbar und reproduzierbar. CI/CD verbindet Prüfungen, Tests und die kontrollierte Auslieferung.
Wir gleichen SBOM und Laufzeitinventar mit CVE-Meldungen, CISA KEV und EPSS ab. CVE identifiziert die Schwachstelle. CISA KEV liefert Hinweise auf nachgewiesene Ausnutzung; EPSS ergänzt die geschätzte Wahrscheinlichkeit einer Ausnutzung innerhalb der nächsten 30 Tage. Erreichbarkeit, Konfiguration und geschäftliche Bedeutung fließen in die Priorisierung ein.
KI-Komponenten verdichten Meldungen, erläutern Zusammenhänge und bereiten Maßnahmen zur Prüfung vor. Prüffähige Regeln und unsere DevOps-Ingenieure bestimmen, welche Änderungen umgesetzt werden. Wir behandeln Modellantworten als zu überprüfende Vorschläge.
Relevante Befunde kommen mit betroffenen Systemen, Priorität und Handlungsvorschlag in Microsoft Teams an. Für jeden Vorgang werden Zuständigkeit, Entscheidung und Umsetzung dokumentiert. Tests nach der Änderung und ein erneuter Inventarabgleich prüfen, ob die Maßnahme wirksam ist. Rücksetzwege gehören zum Auslieferungsprozess.
Das ist bei E-Fork Alltag: Automatisierung übernimmt die wiederkehrenden Schritte. Unsere DevOps-Ingenieure bewerten die Risiken und verantworten die Umsetzung.
Was 83,3 Prozent wirklich bedeuten
Eine Sicherheitsmeldung trifft ein. Eine Bibliothek ist betroffen, aber zunächst ist offen, in welchen Anwendungen sie tatsächlich läuft. Bis zur wirksamen Behebung braucht es den Inventarabgleich, die Bewertung des Angriffswegs, eine geeignete Maßnahme und deren Prüfung. Genau diese Übergänge verkürzt Automatisierung. Für die folgende Rechnung setzen wir beispielhaft 72 Stunden für einen überwiegend manuellen Ablauf und 12 Stunden für einen automatisierten Ablauf an. Gemessen wird in beiden Fällen dieselbe Strecke: vom Eingang der relevanten Meldung bei einem exponierten System bis zur geprüften wirksamen Maßnahme. Die Werte erläutern den Zusammenhang; sie sind keine gemessenen E-Fork-Durchschnittswerte und kein Branchenvergleich.
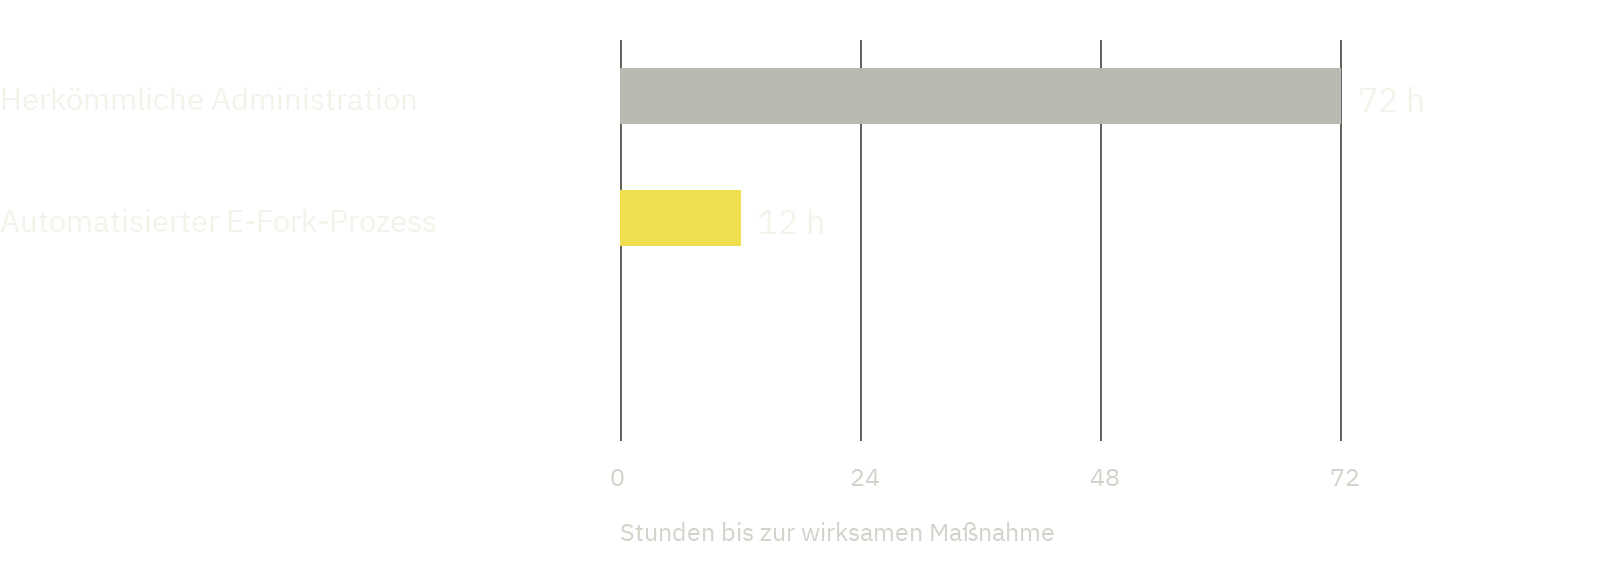
(72 − 12) / 72 × 100 = 83,3 Prozent kürzere Expositionszeit.
In diesem Szenario wird das Zeitfenster um 60 Stunden verkürzt. Das bedeutet nicht 83,3 Prozent weniger Angriffe, erfolgreiche Einbrüche oder Schäden. Das Risiko hängt unter anderem davon ab, wann Angreifer aktiv werden, wie erreichbar die Lücke ist und welche weiteren Schutzmaßnahmen greifen.
Für einen belastbaren Vergleich zählen dokumentierte Zeiten bis zur Erkennung, Bewertung und wirksamen Behebung. Auch Fehlalarme, Inventarlücken und fehlgeschlagene Änderungen gehören in die Auswertung. Eine einzelne schnelle Behebung belegt noch keinen durchschnittlichen Vorteil über alle Systeme.
Ein Praxisfall aus unserem Betrieb: Nach interner Angabe lagen zwischen Sicherheitsmeldung und geprüfter Behebung etwa ein bis zwei Stunden. Das ist die Zeitangabe zu einem einzelnen Fall, kein Durchschnittswert und keine allgemeine Reaktionszeit-Zusage. Sie fließt nicht in die illustrative 72-zu-12-Stunden-Rechnung ein.
Schneller handeln und Verantwortung behalten
Die Maschinen werden schneller. Wir auch. E-Fork verbindet Automatisierung und KI mit der Erfahrung unserer DevOps-Ingenieure. So setzen sie ihre Kompetenz dort ein, wo sie gebraucht wird: bei der Bewertung, bei schwierigen Entscheidungen und bei der überprüfbaren Umsetzung. Kunden müssen weniger technische Einzelmeldungen selbst einordnen und erhalten klare Auskunft über relevante Risiken und Maßnahmen.
Kurz gefragt
-
Nein. KI bereitet Informationen auf und liefert Vorschläge. Unsere Ingenieure prüfen Entscheidungen, geben Änderungen frei und verantworten den Betrieb.
-
Sie ist ein Anlass zur Prüfung. Ob eine Maßnahme dringend ist, bewertet E-Fork anhand der eingesetzten Version, Erreichbarkeit, Ausnutzungshinweise und Bedeutung des Systems.
-
Nein. 83,3 Prozent ist ausschließlich die rechnerische Verkürzung von 72 auf 12 Stunden im illustrativen Beispiel. Ein allgemeiner Sicherheitsgewinn lässt sich daraus nicht ableiten.
Quellen und Datenstand
NCSC: Impact of AI on cyber threat from now to 2027, 7. Mai 2025.
Zero Day Clock Observatory, Abruf 02.11.2026. Jahreszahlen: erste zehn Monate 2026. Priorisierung: September 2026. Dynamische Quelle; vor Veröffentlichung erneut prüfen.
CISA: Known Exploited Vulnerabilities Catalog und FIRST: Exploit Prediction Scoring System.
Die Modellrechnung verwendet illustrative Annahmen.